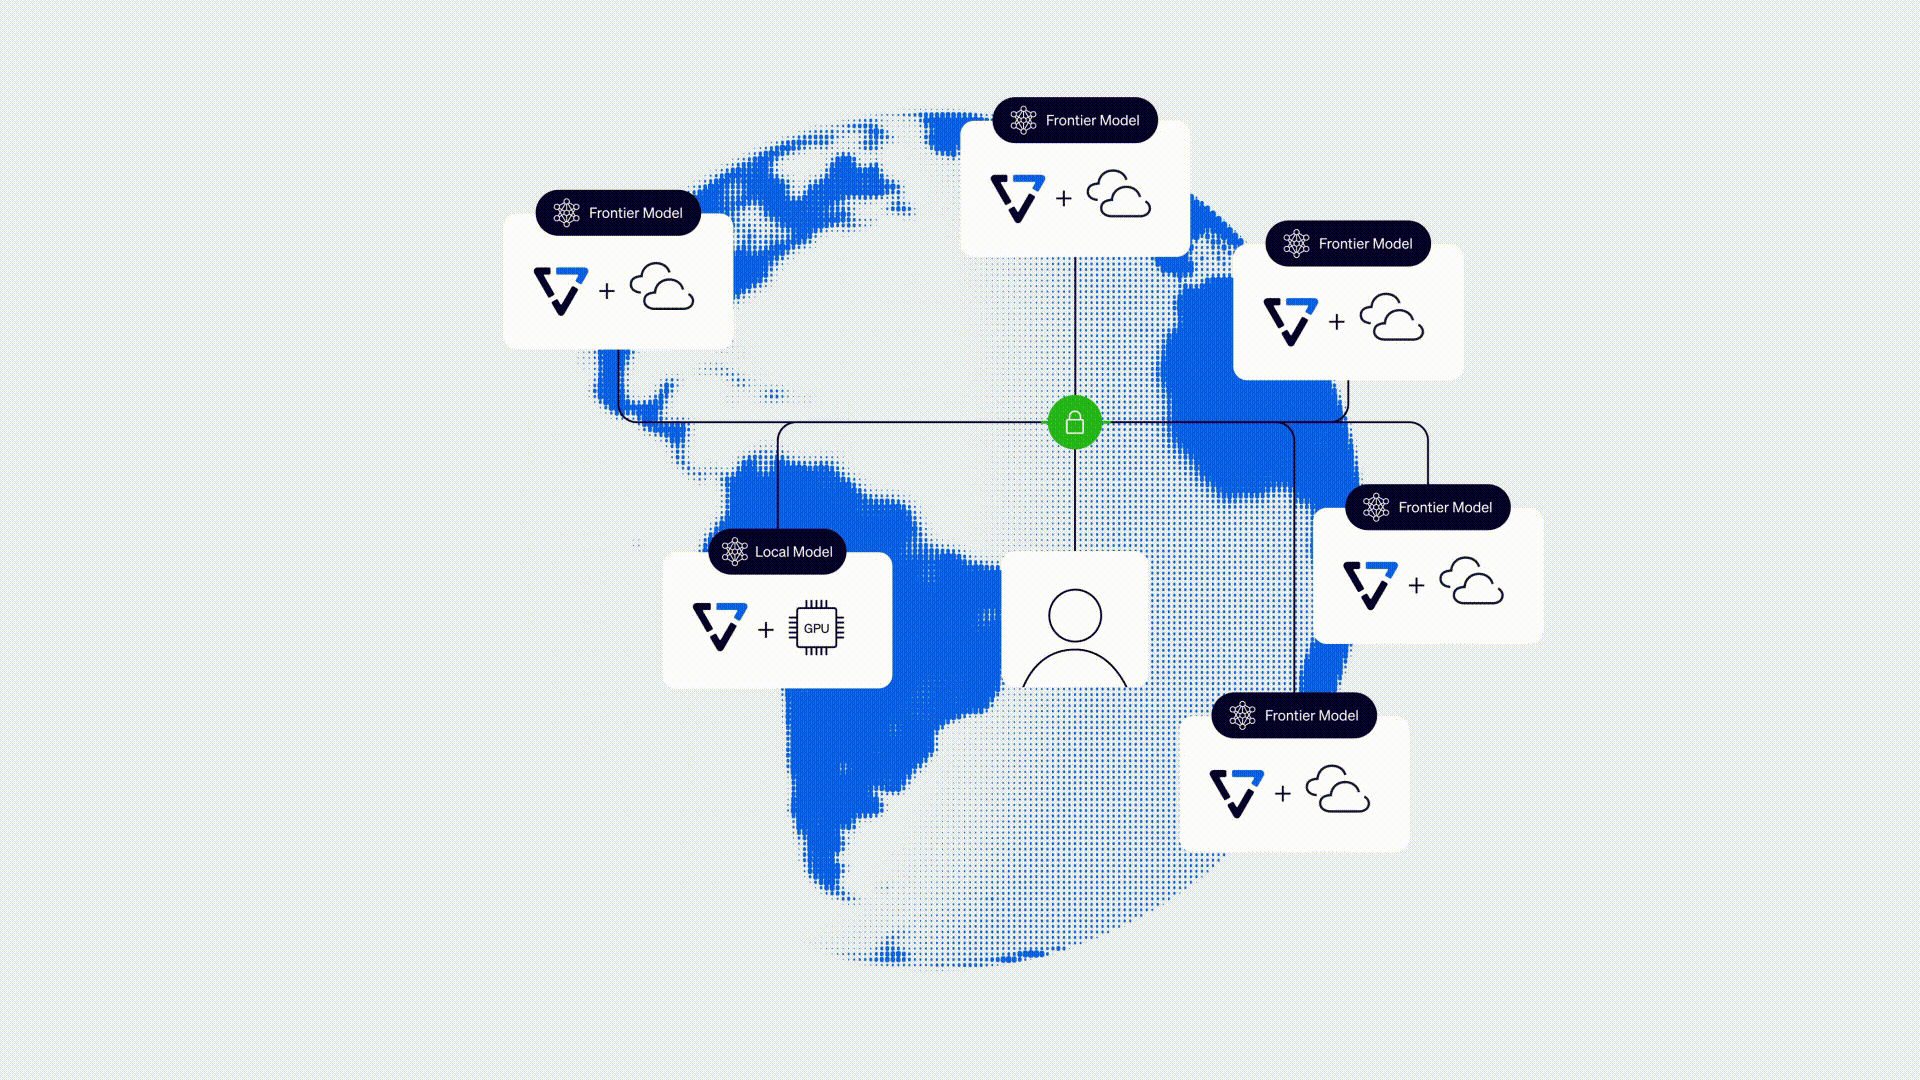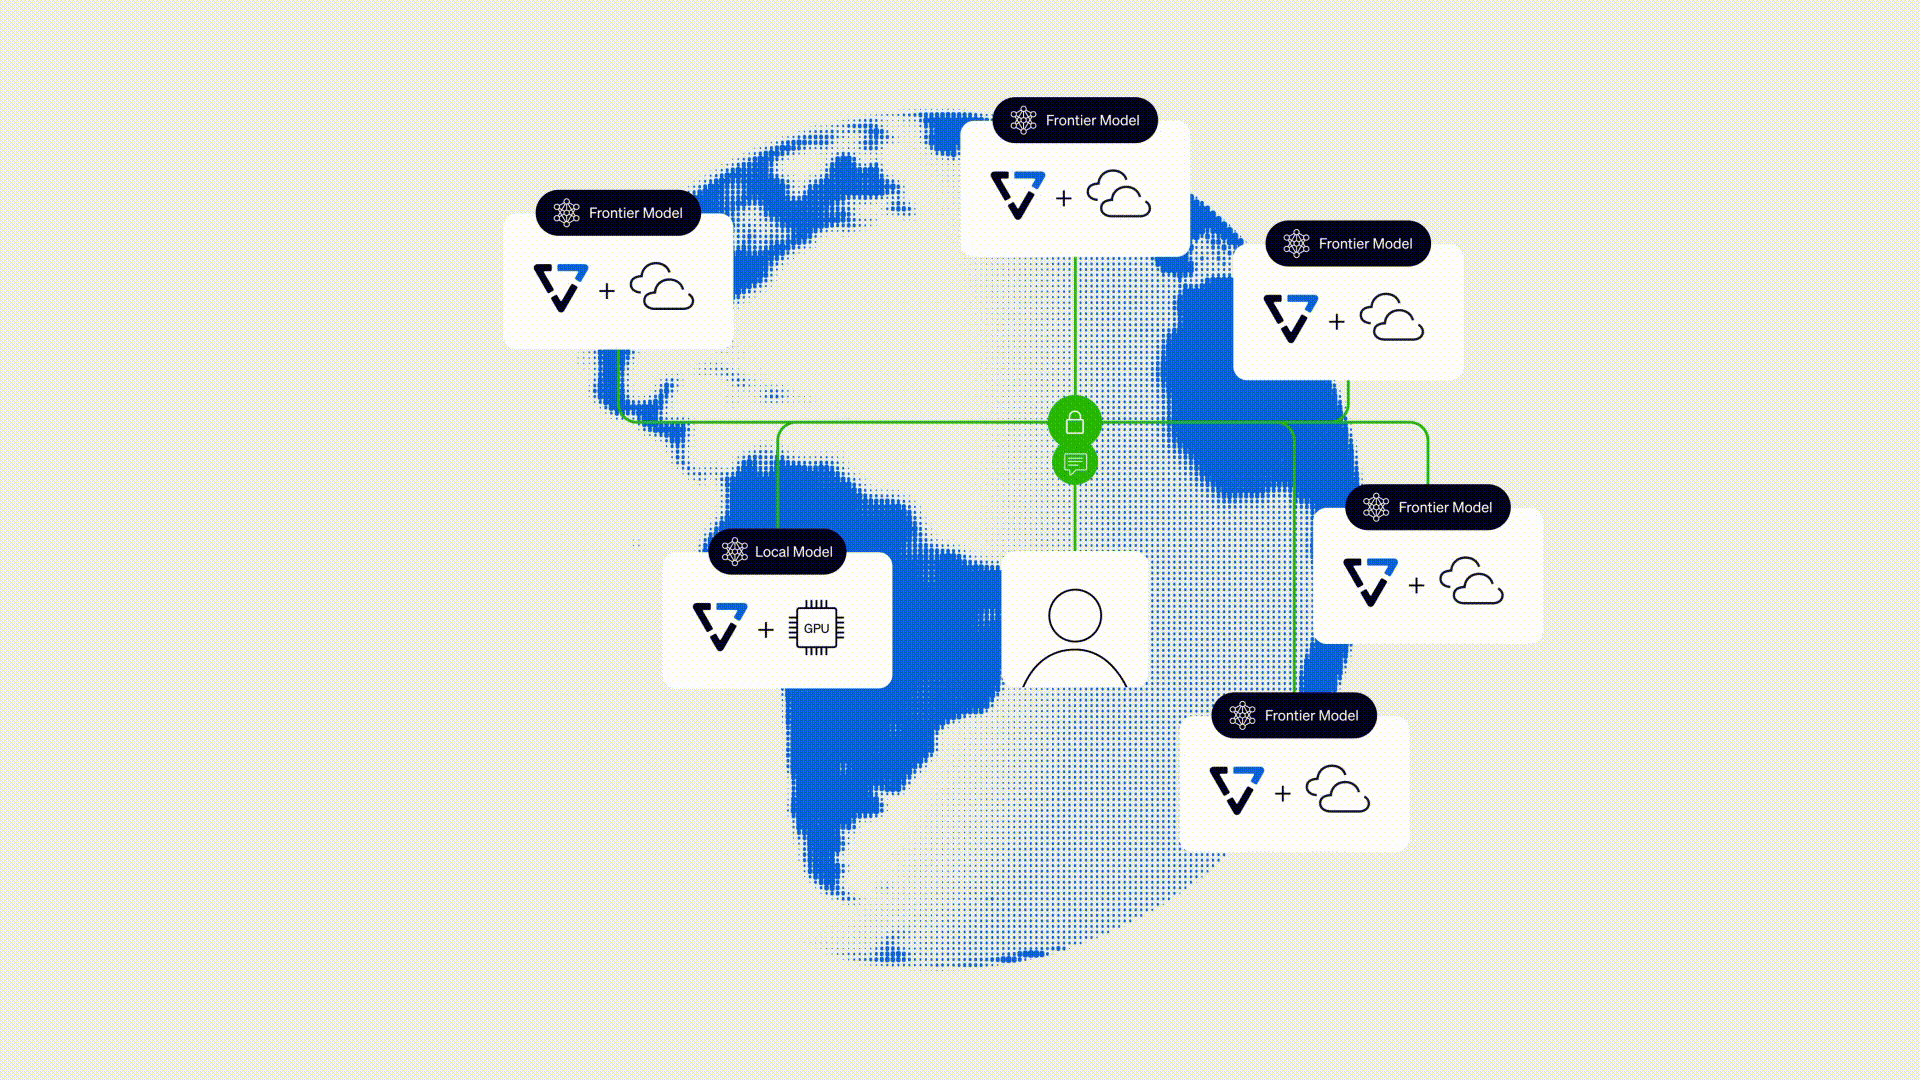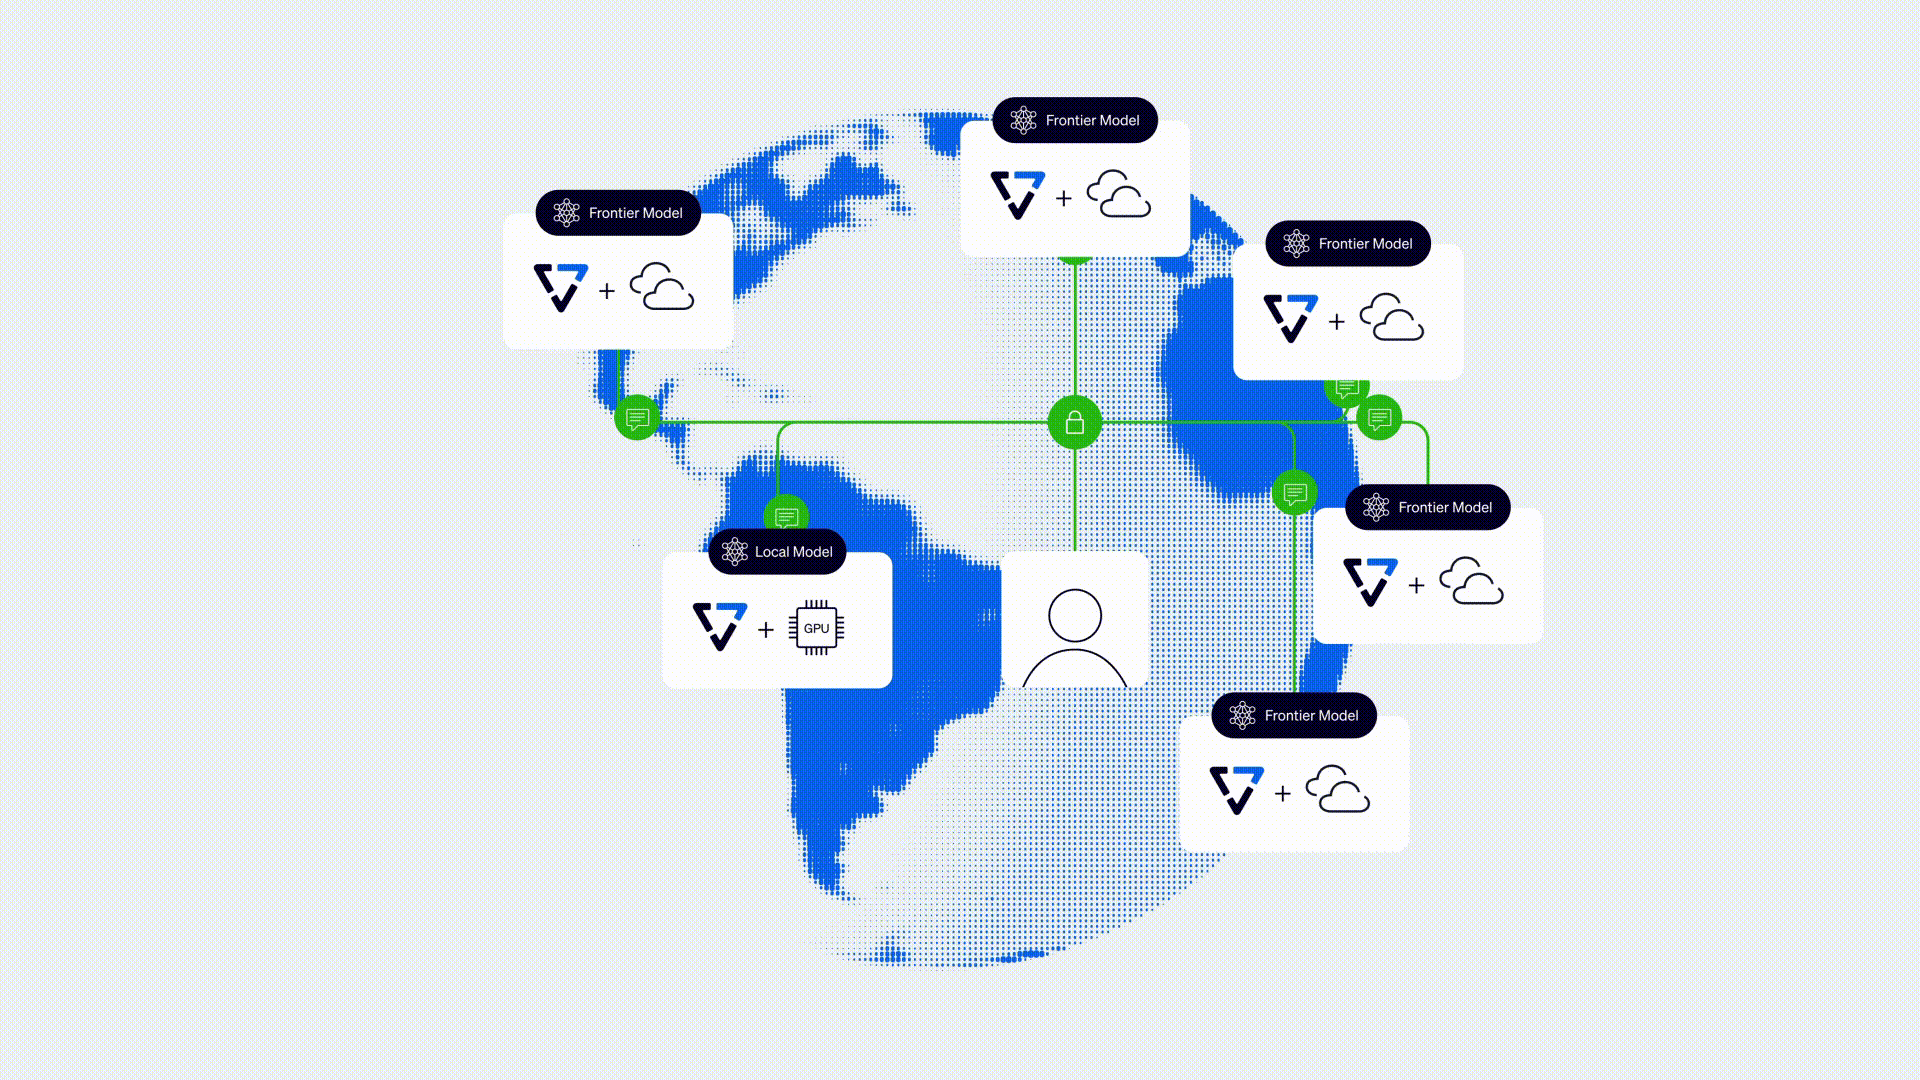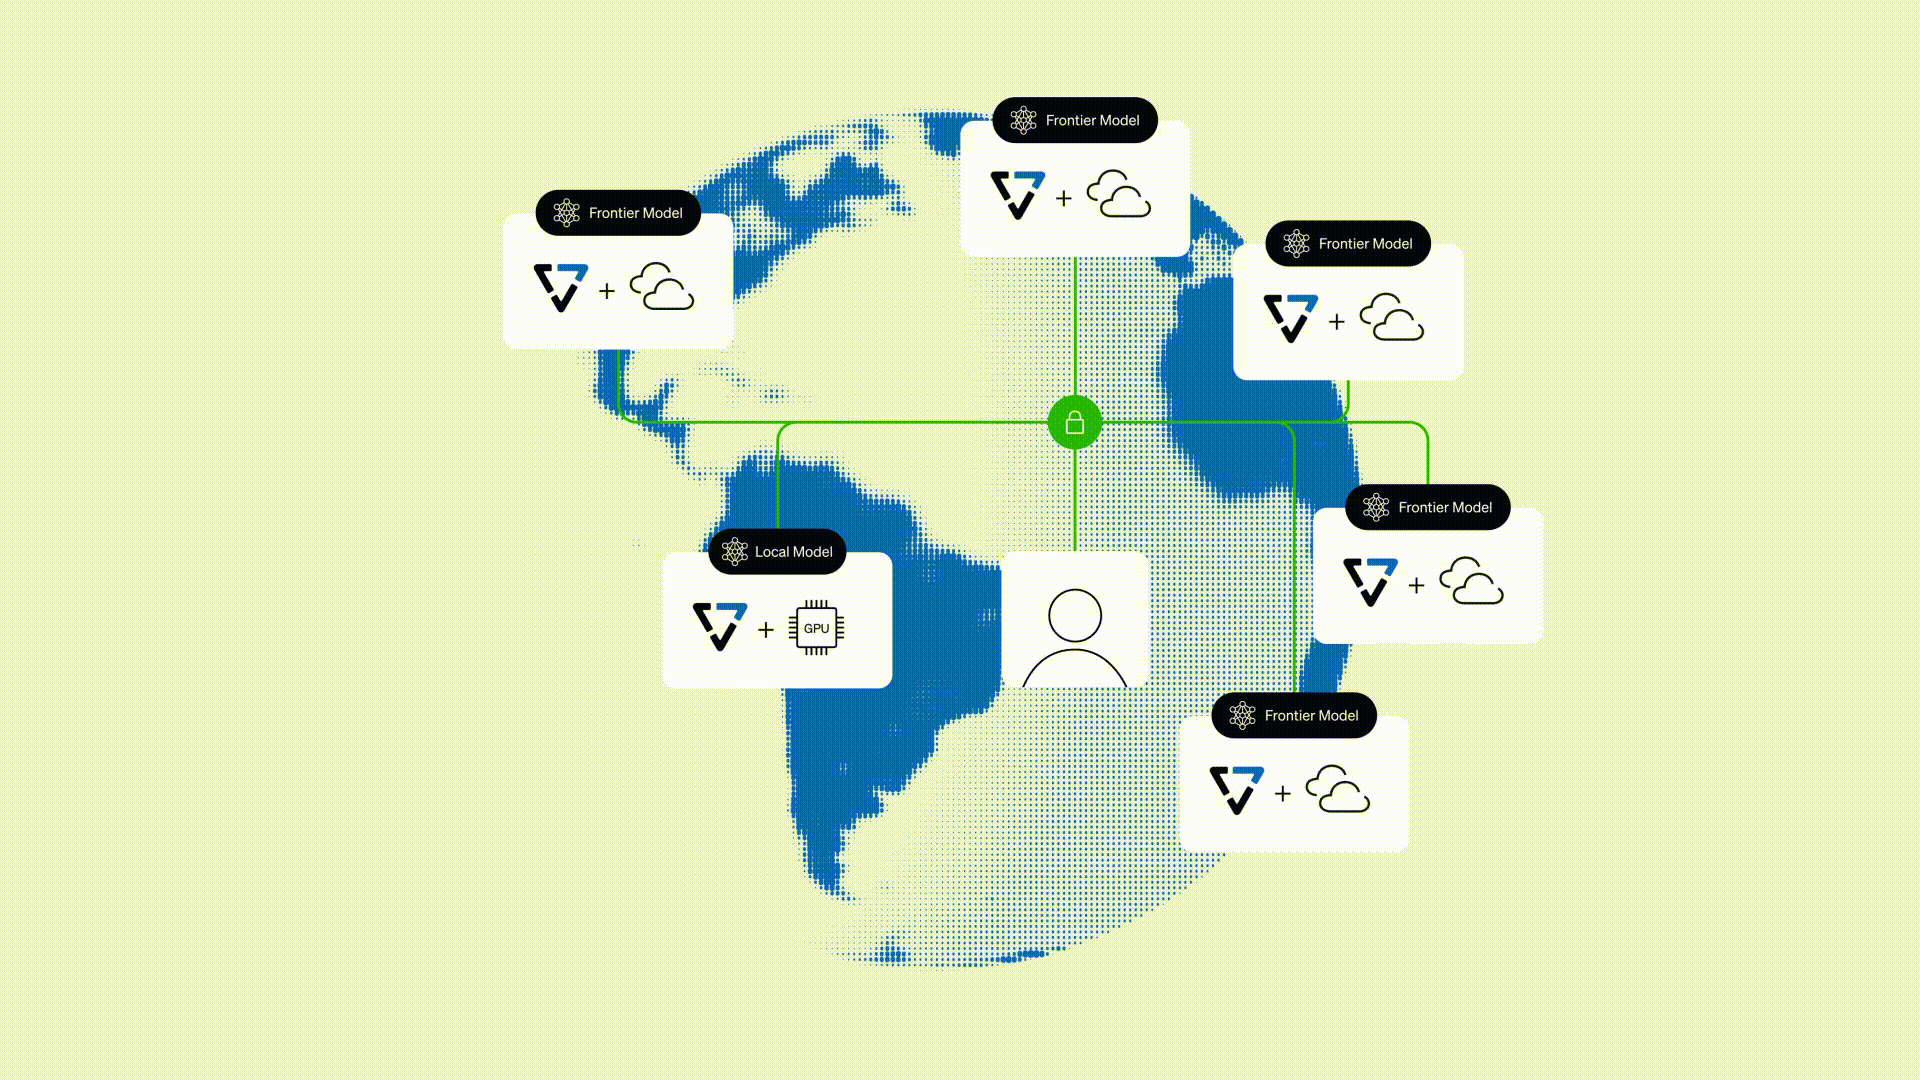
エコシステム全体にわたってデータ、モデルの知的財産、インフラストラクチャの管理権を維持しつつ、最先端のAIを機密性の高い企業データに導入します。
VAST DataEnclave
世界でも最も機密性の高いデータに最先端のAIを導入する
検証済みのハードウェア分離型コンフィデンシャル実行により、企業データと独自モデルを保護しながら、規制対象データで高度な AI を実行できます。
AI Trust Challenges
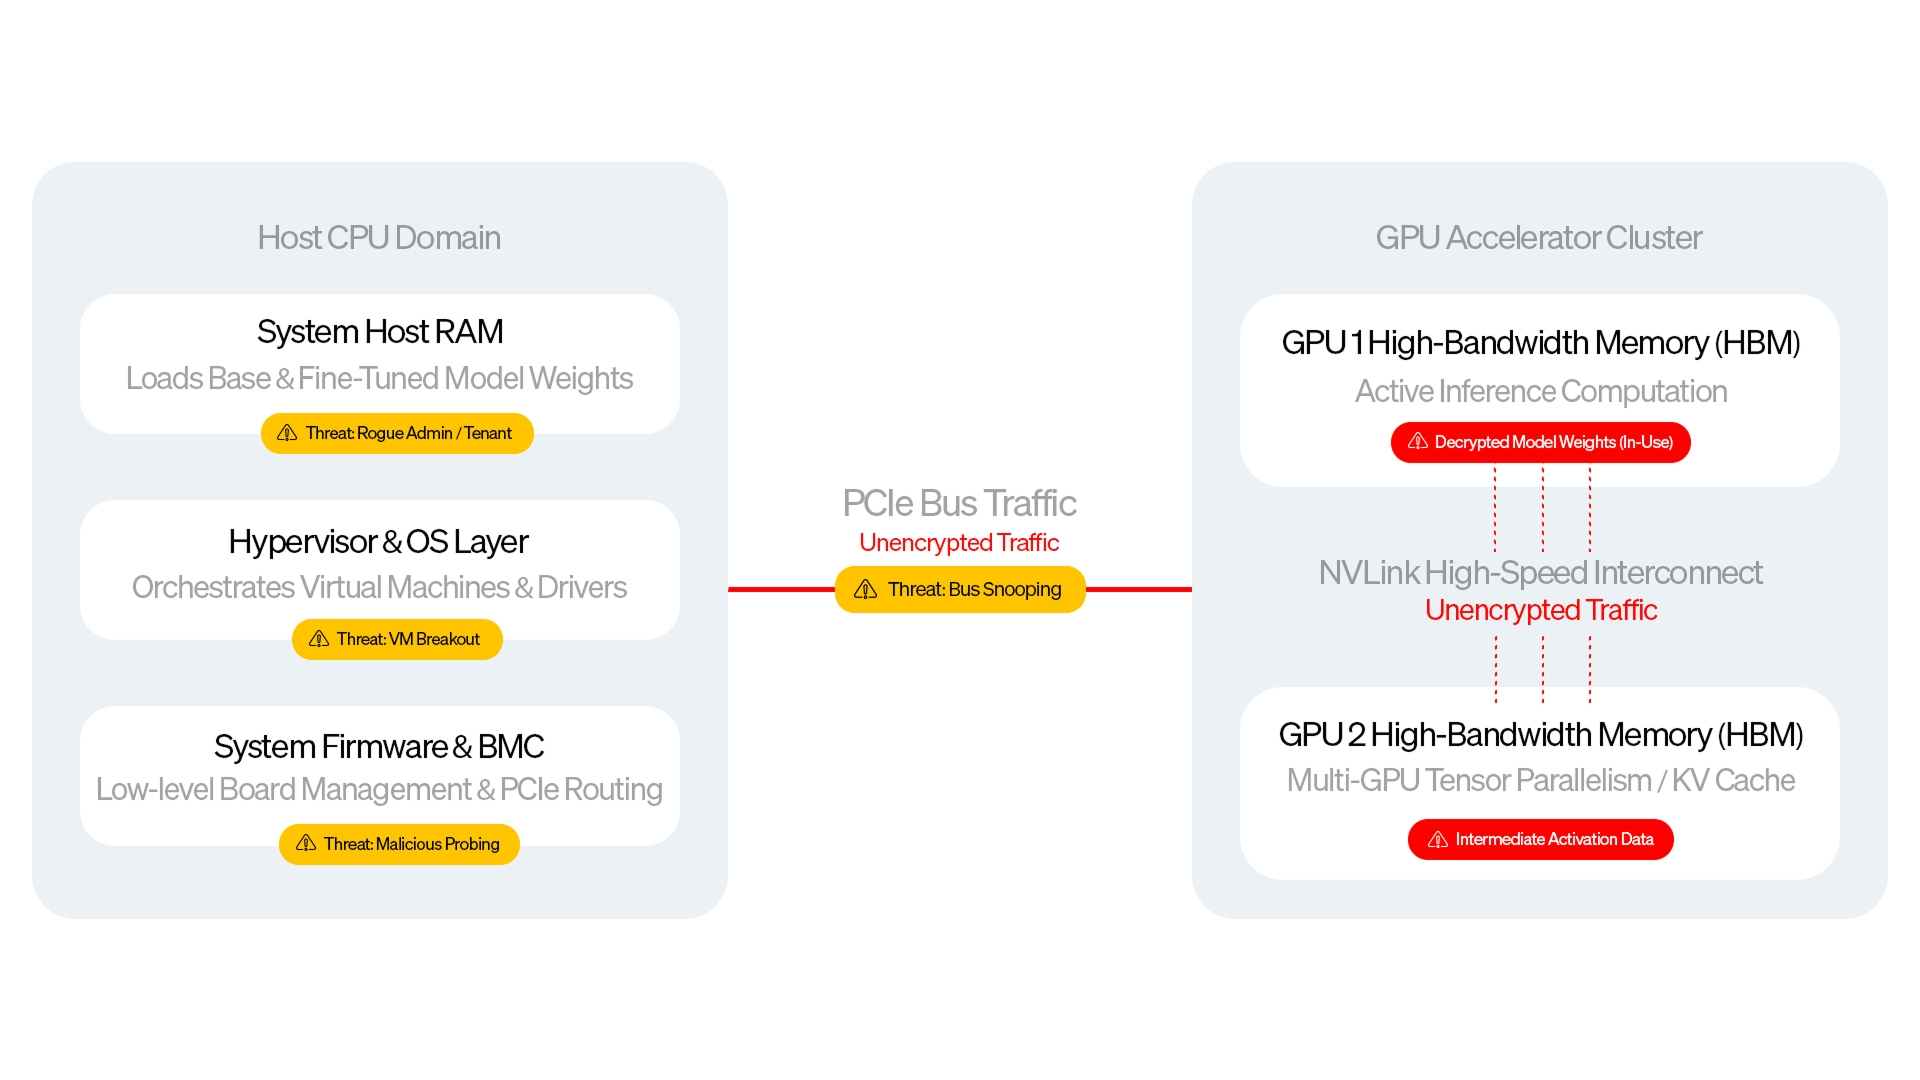
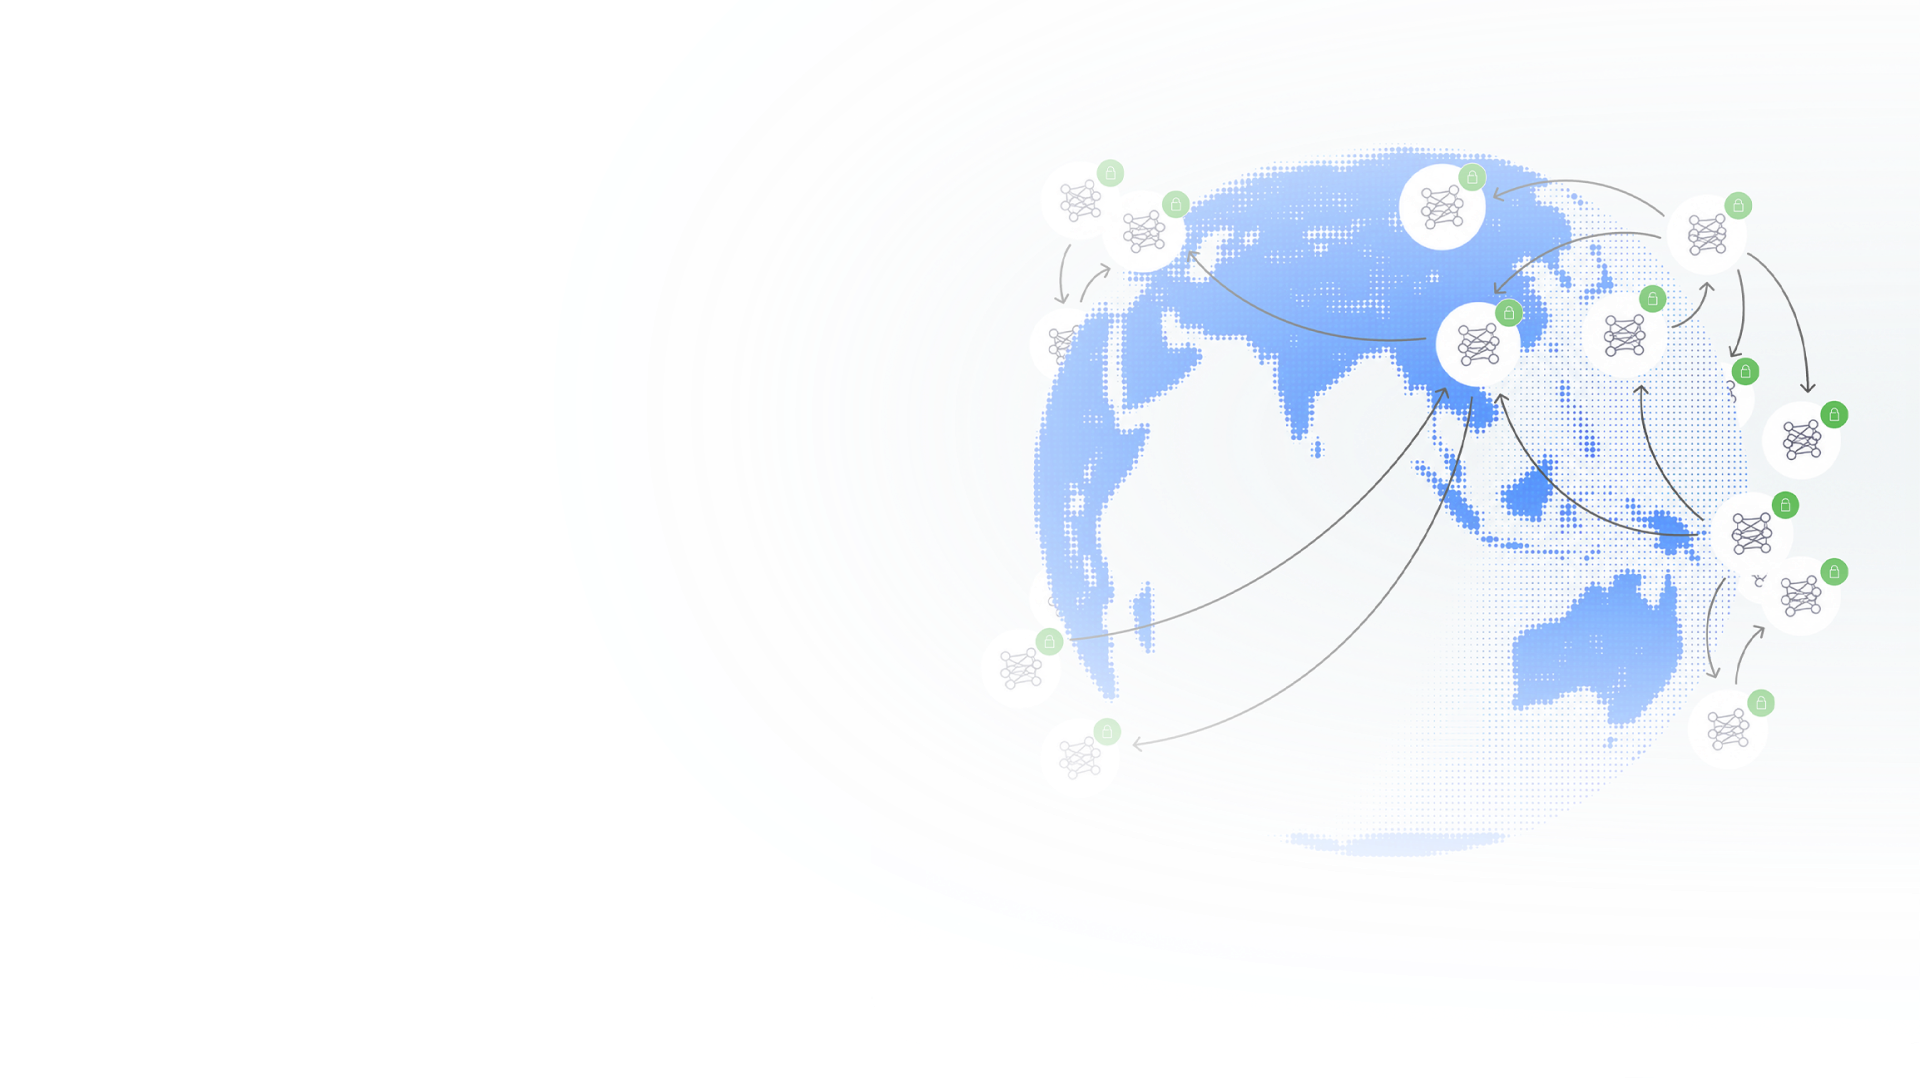
機密データと高度なAIが両立しない場合
企業は、機密データや規制対象データをさらすことなく、最先端のAIを活用する必要があります。モデルプロバイダーは、自社の知的財産をさらすことなく、独自のクローズドウェイトモデルを顧客に提供する安全な方法を必要としています。
データの持ち出しを厳格に制限
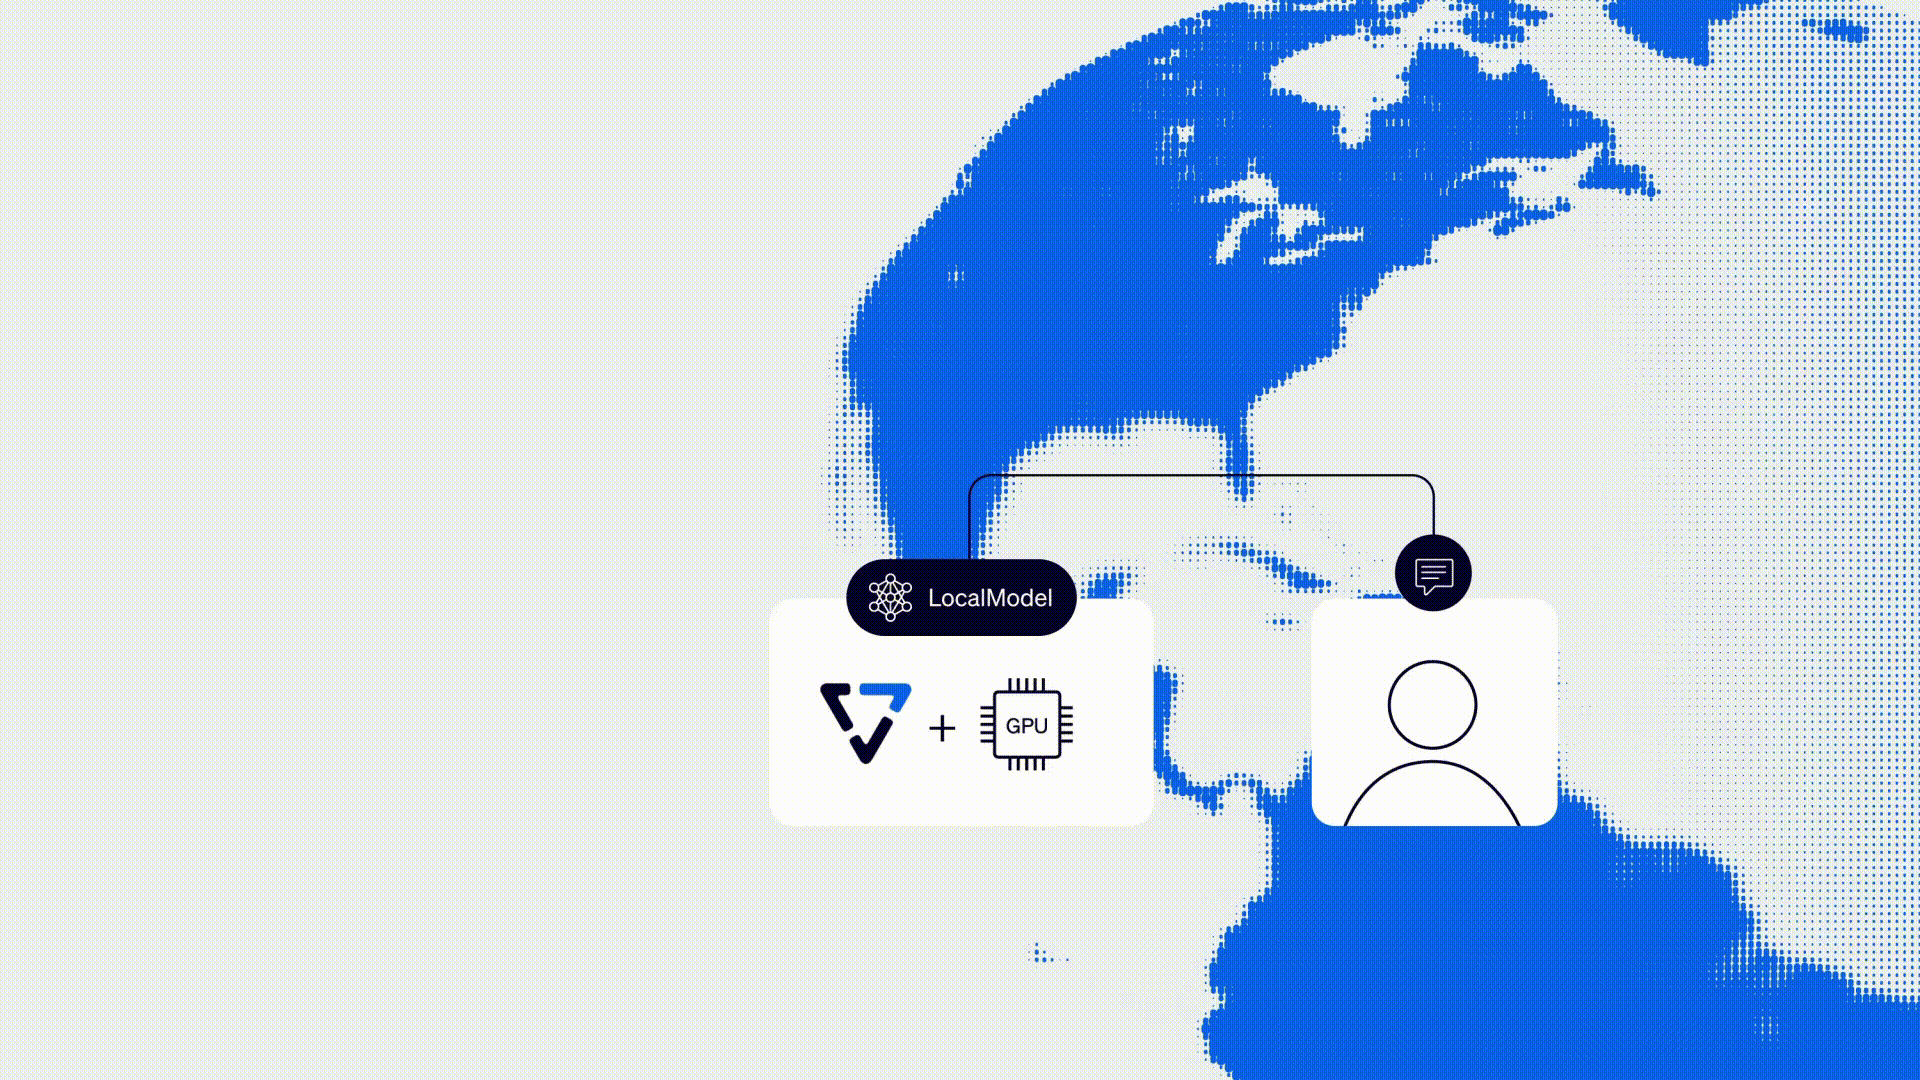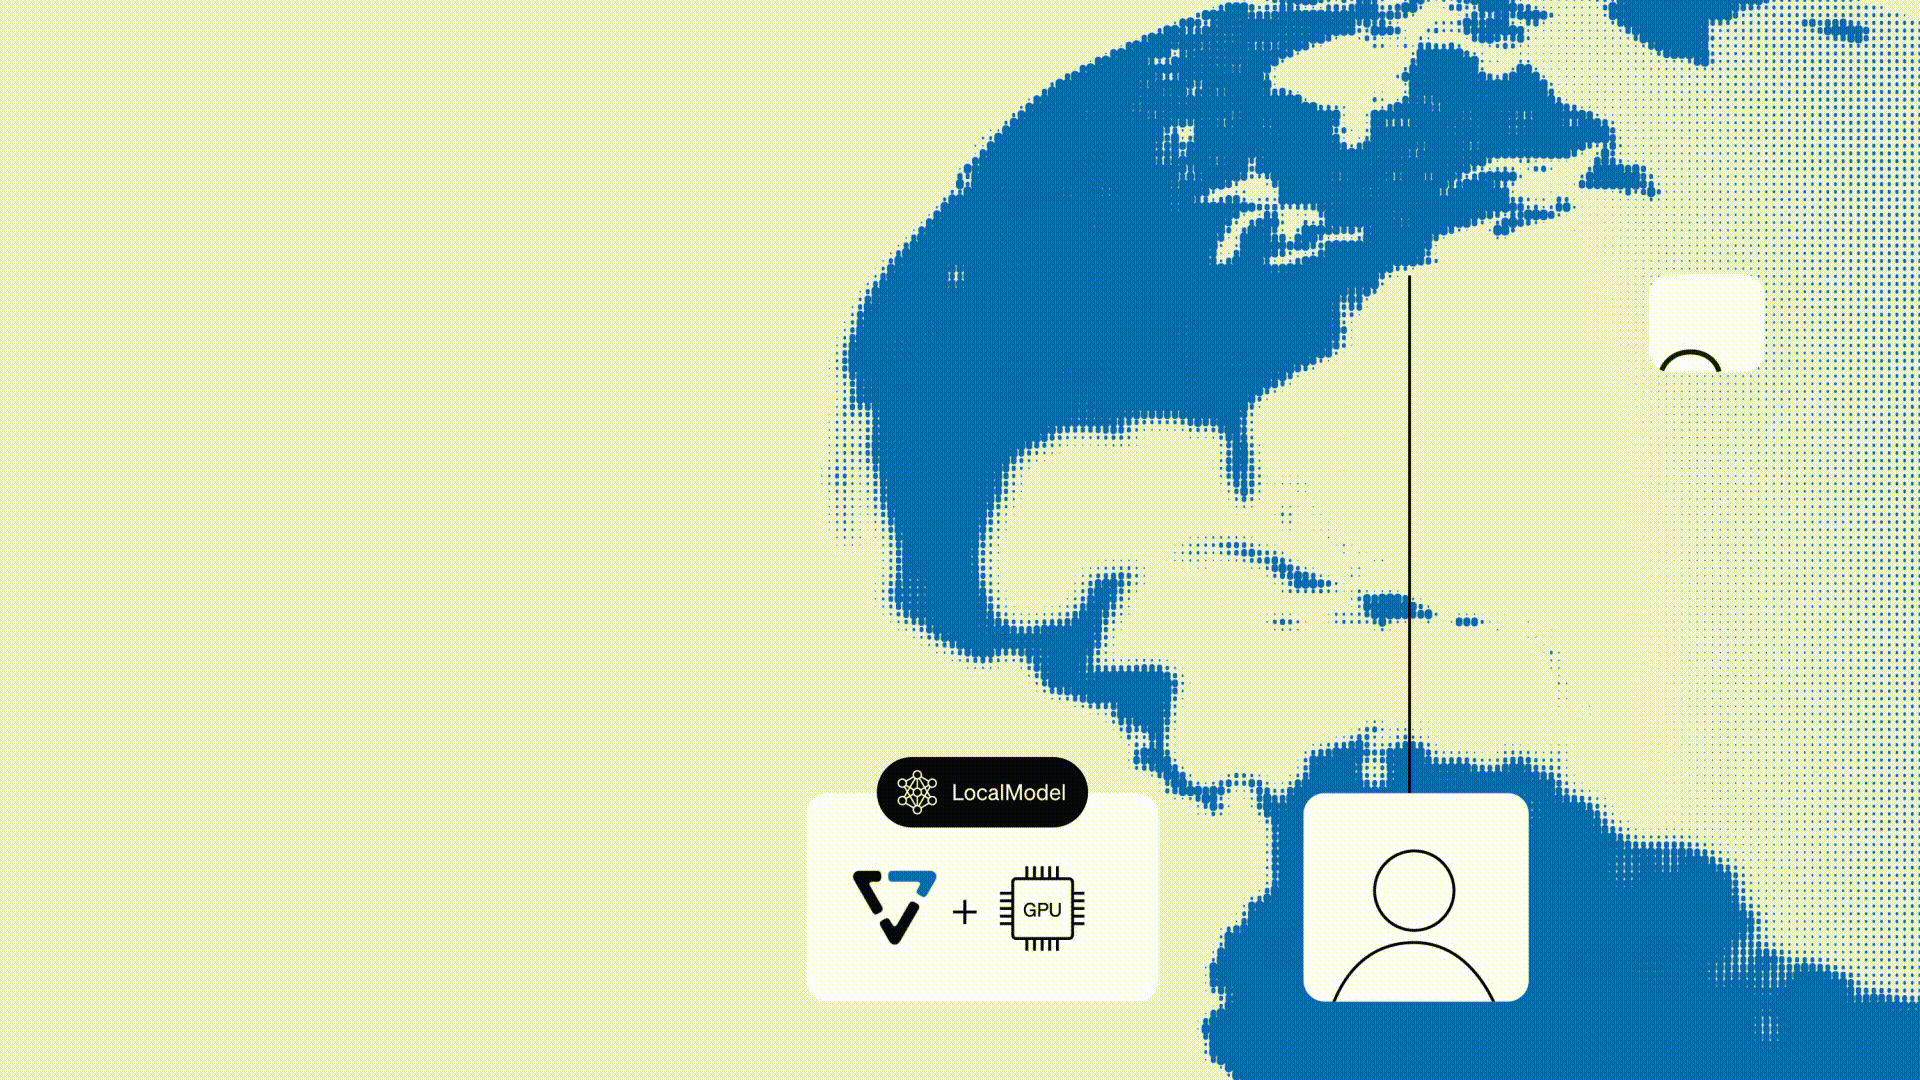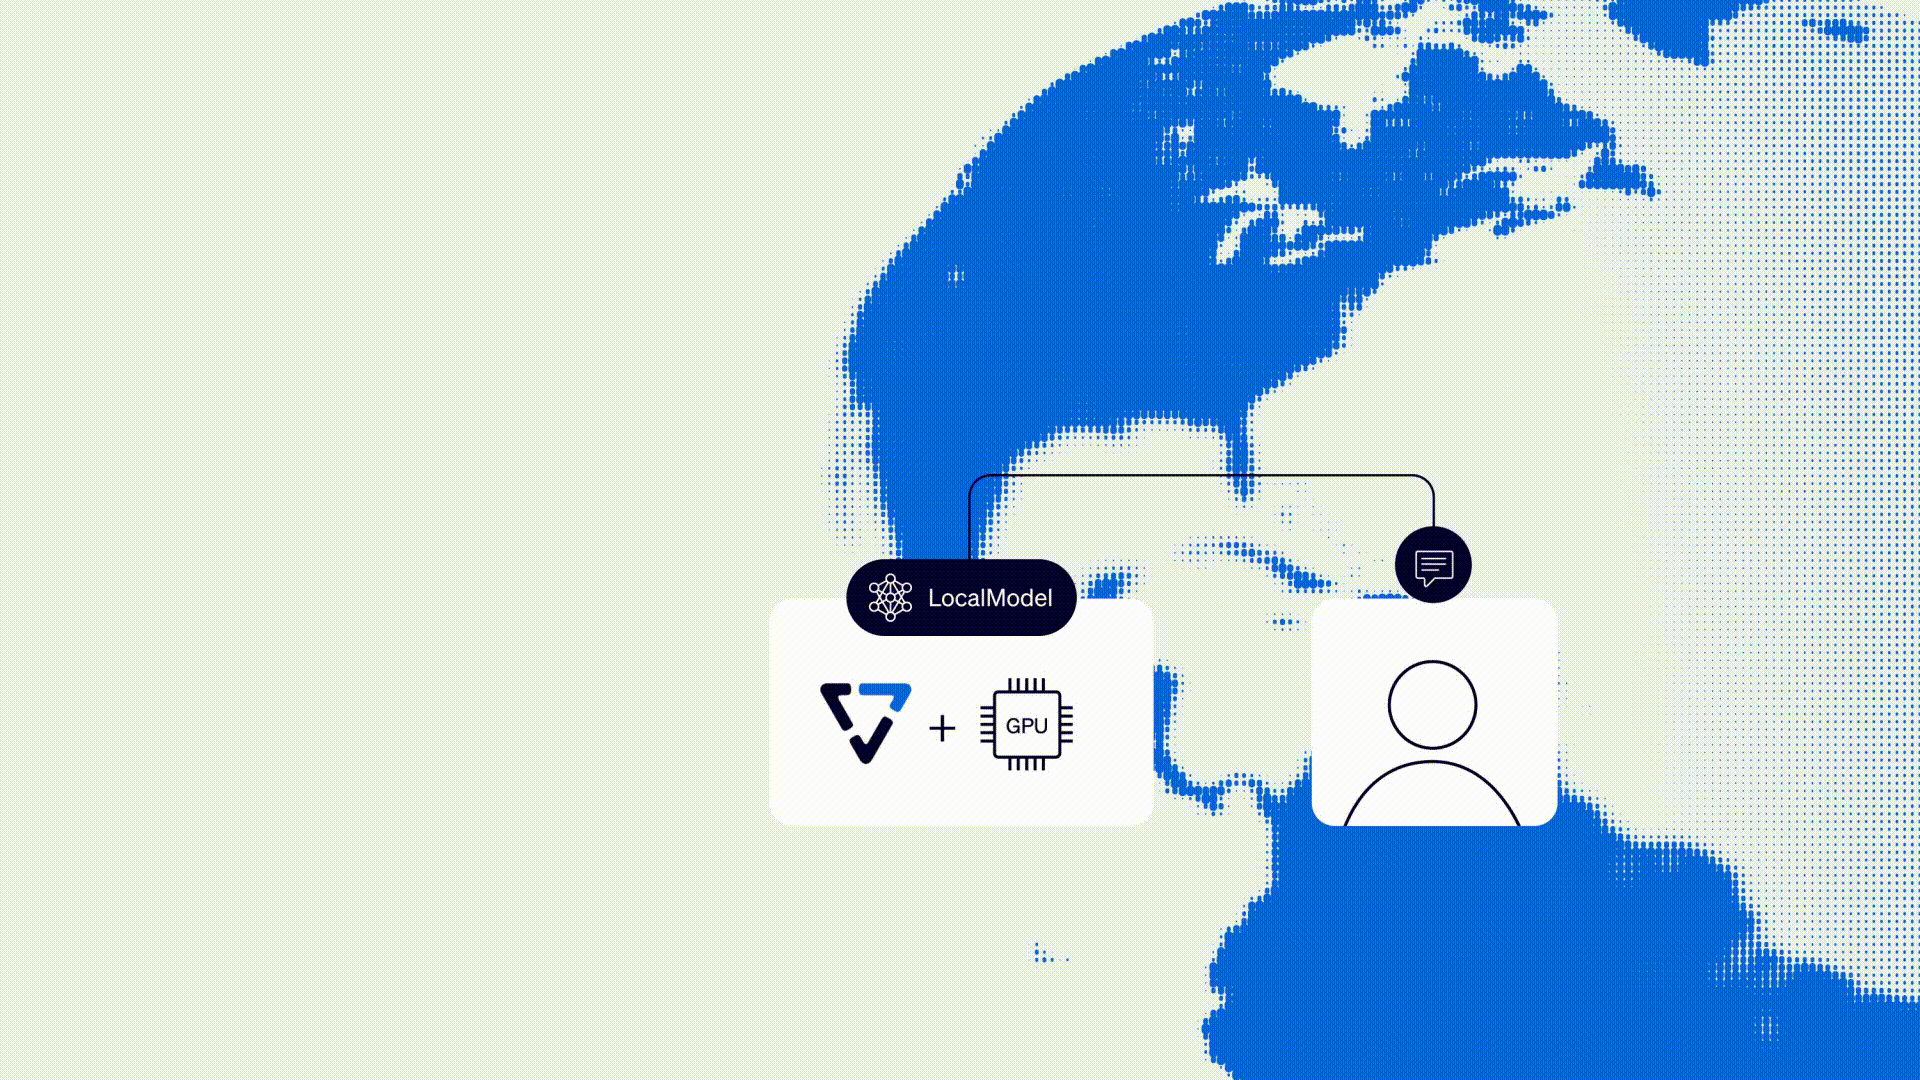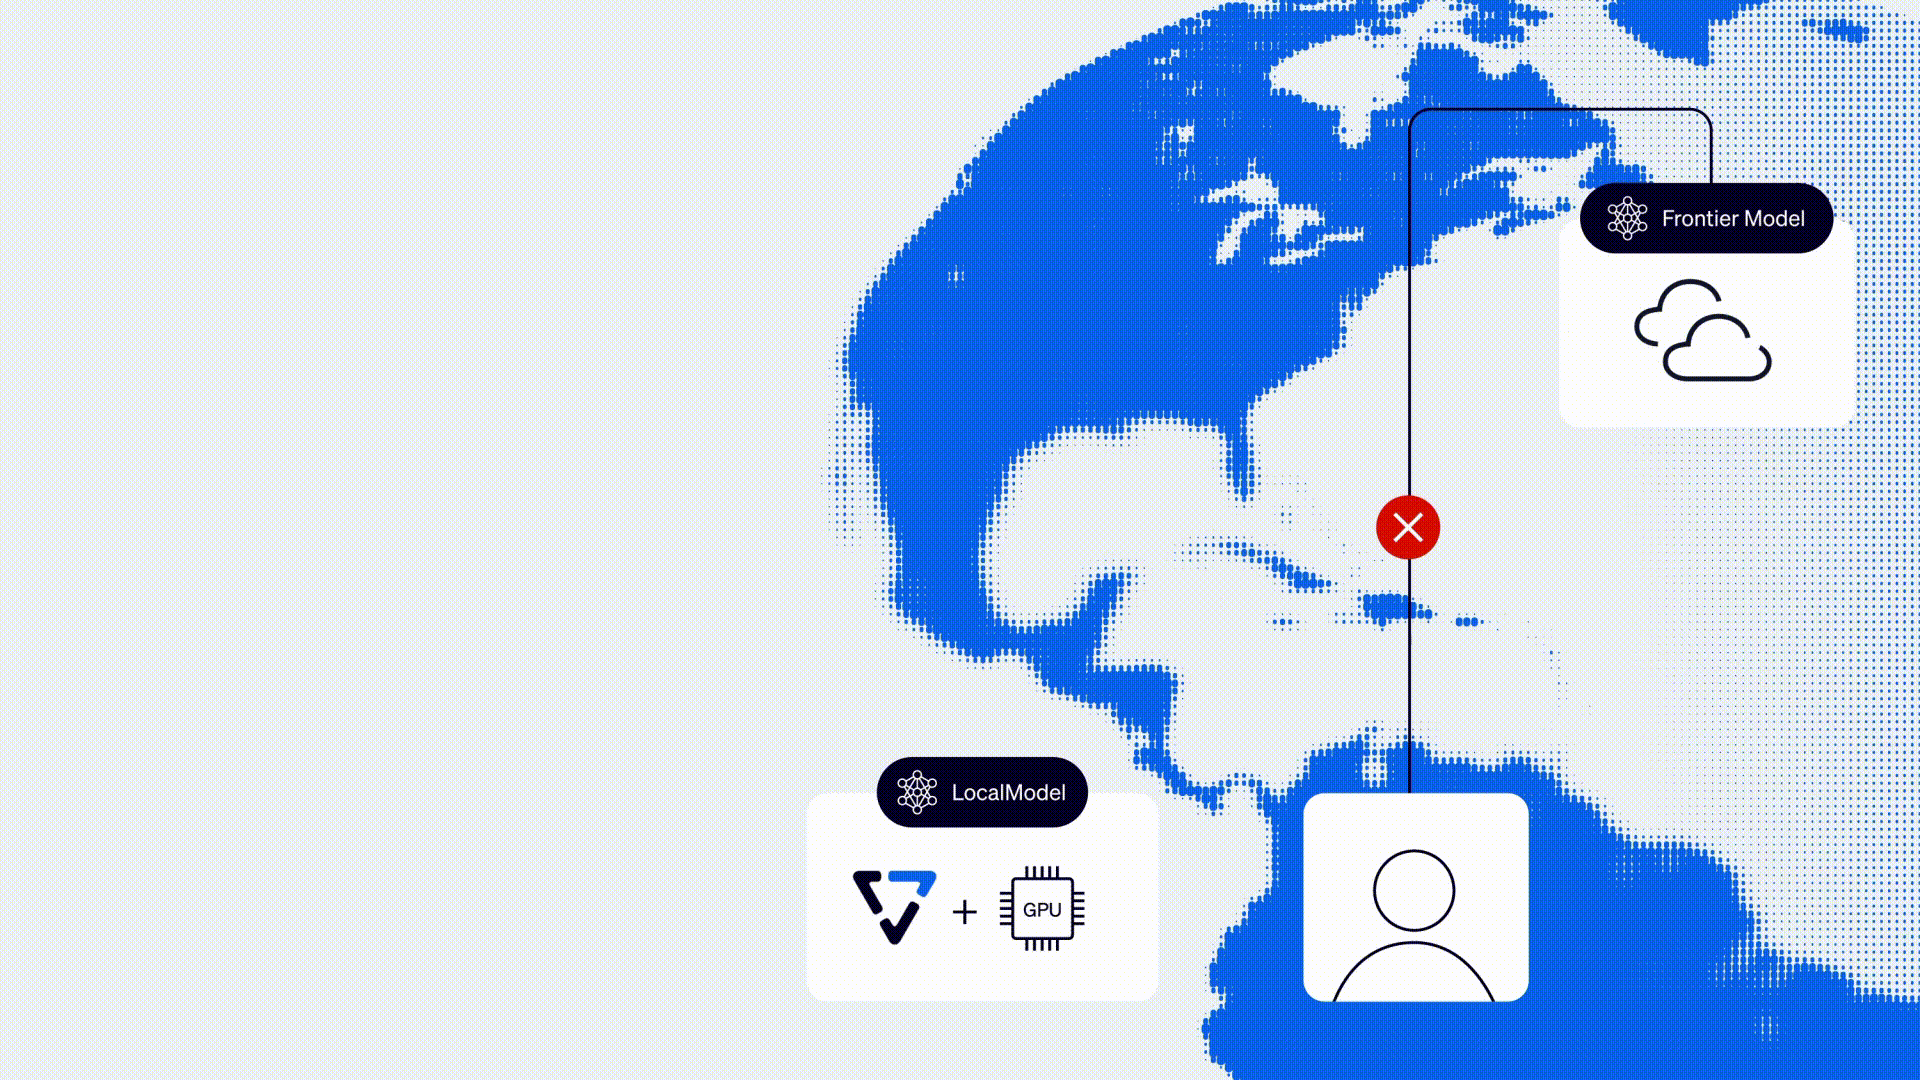
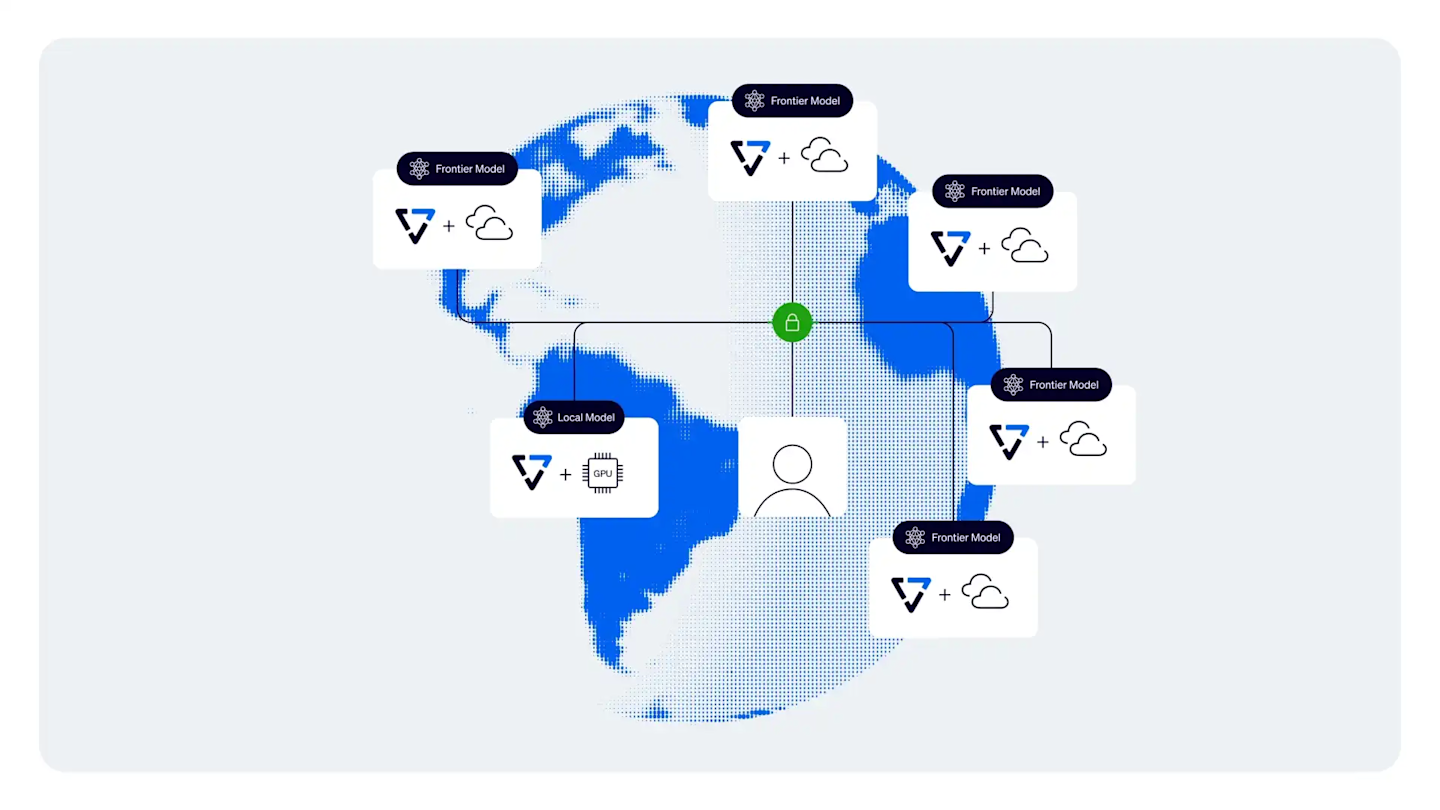
規制、データ主権、セキュリティの要件により、企業の機密データは管理された環境の外へ持ち出せません。DataEnclaveは、独自のAIモデルをデータがある場所に導入することで、企業のセキュリティ管理下でデータを保護しながら、AIの活用を可能にします。
Read the blog
コア機能
エンタープライズAIのための信頼できる環境
VAST DataEnclaveは、AIの実行中に機密データや独自のモデルを保護し、企業とモデルプロバイダーが安全に連携できる、安全で検証済みの環境を構築します。
Hardware-Isolated Execution
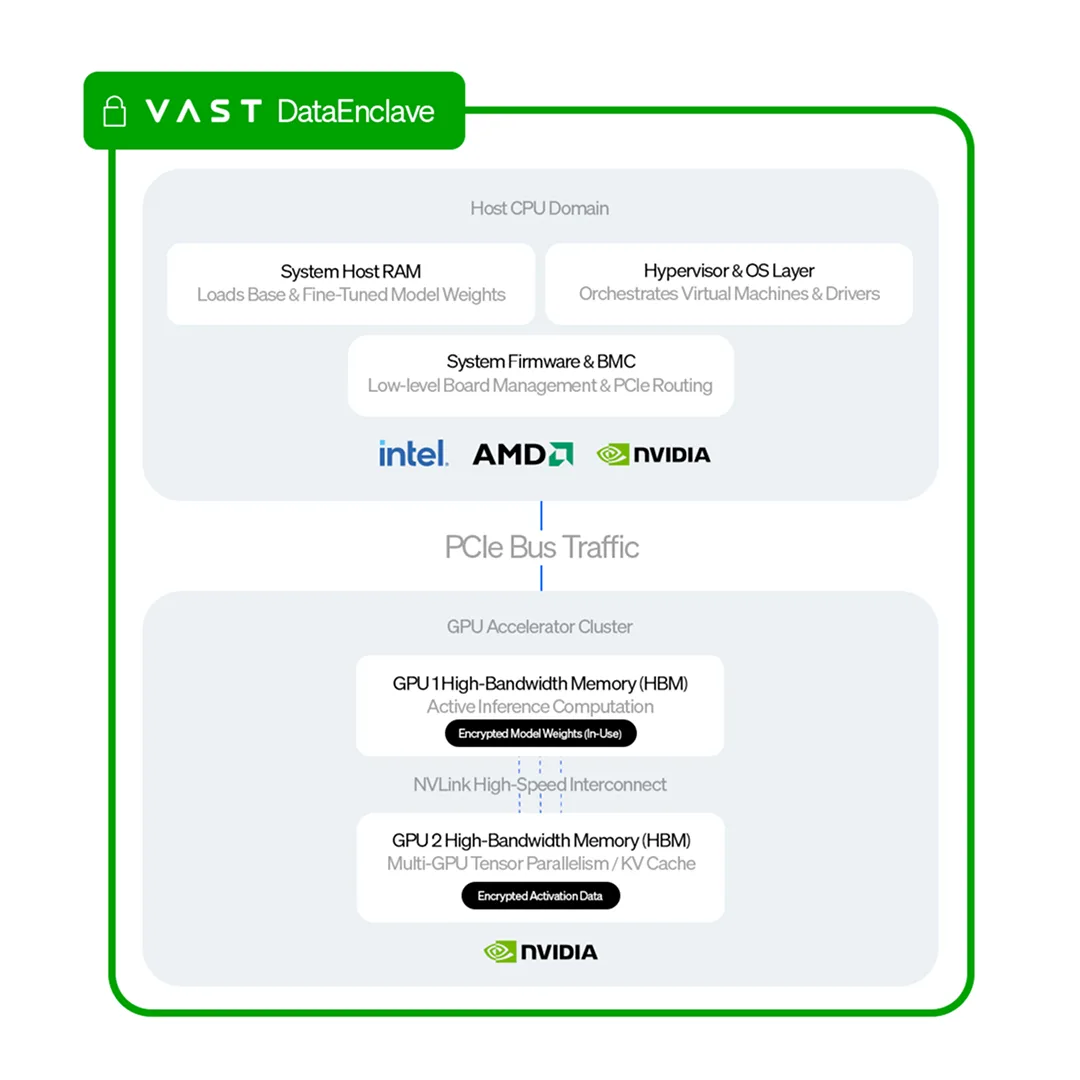
ハードウェアによって隔離され、機密性が保たれた環境でAIワークロードを実行します。処理中の機密データやモデルを基盤となるインフラから隔離し、特権を持つ運用担当者によるアクセスからも保護できます。
復号する前に、安全性を検証
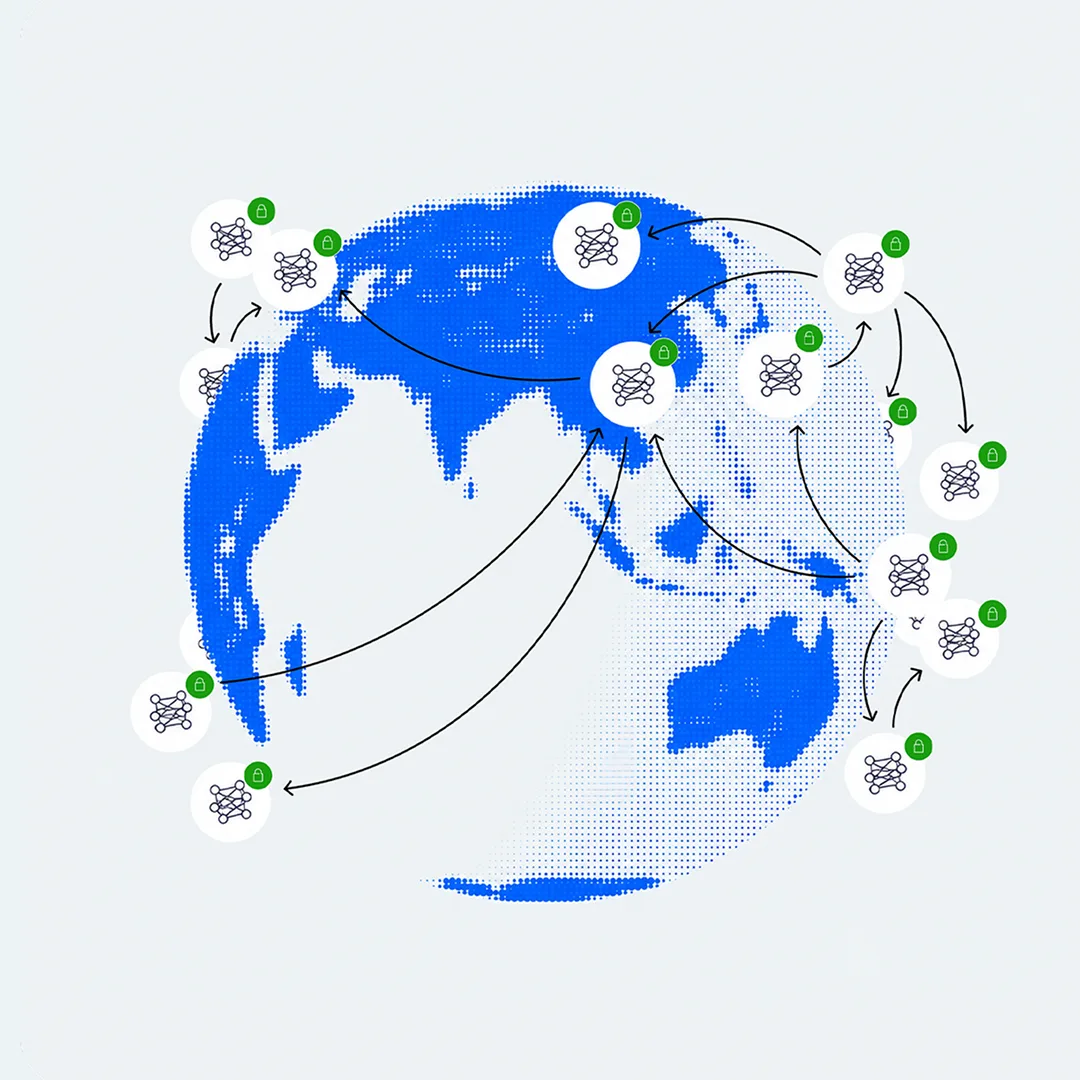
保護対象のデータやモデルへのアクセスを許可する前に、暗号技術を用いて、ハードウェア、ソフトウェア環境、ワークロードのポリシーが承認済みのセキュリティ要件を満たしているか検証します。これにより、信頼できない環境でも、データとモデルを保護できます。
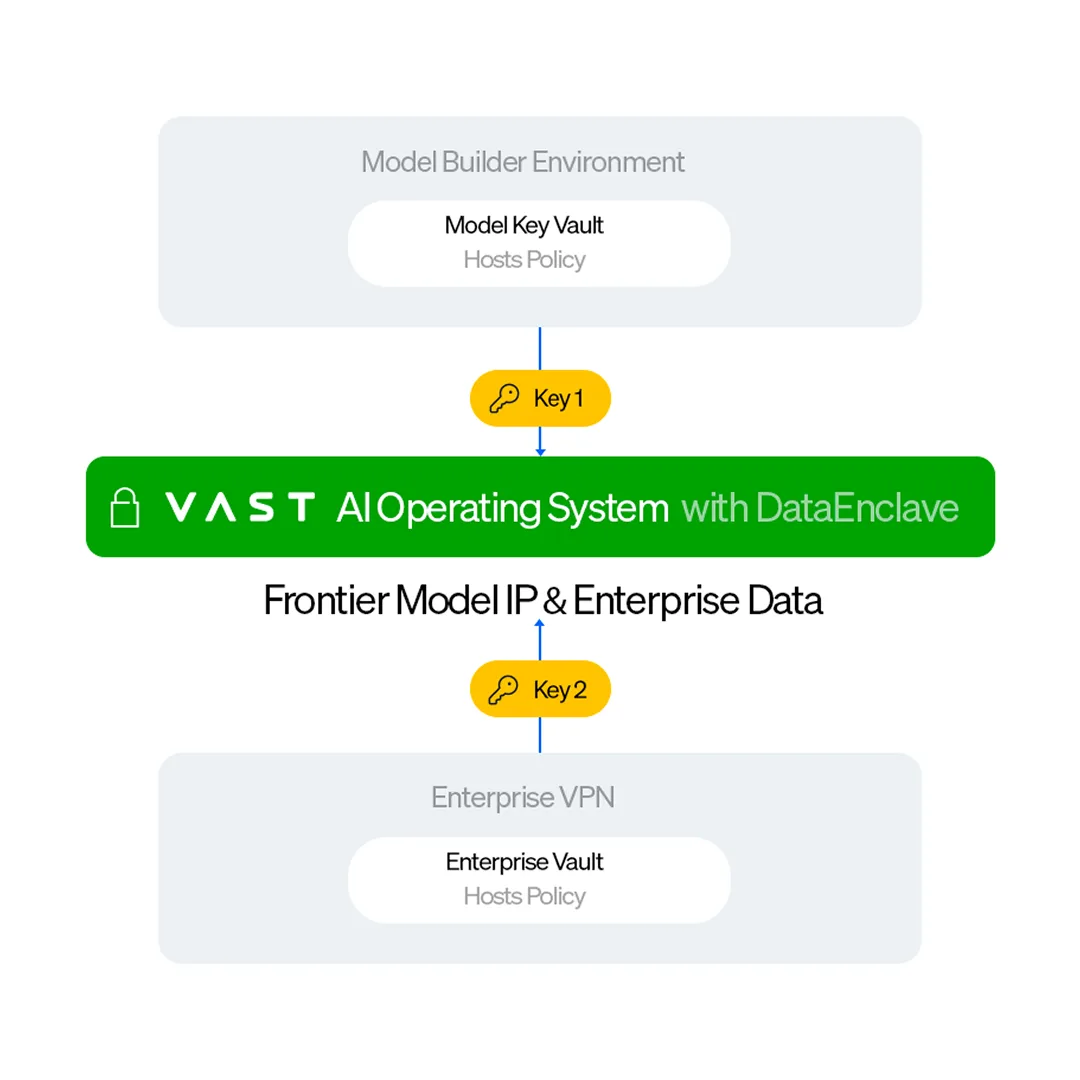
暗号鍵の管理権限は、それぞれの所有者に
企業データと独自のAIモデルの重み(学習によって得られるパラメーター)を、それぞれの所有者の管理下で保護します。VAST DataEnclaveは、お客様が管理する鍵管理基盤や第三者の鍵管理基盤と連携。データとモデルの各所有者は、保護対象の資産に対する管理権限を維持できます。
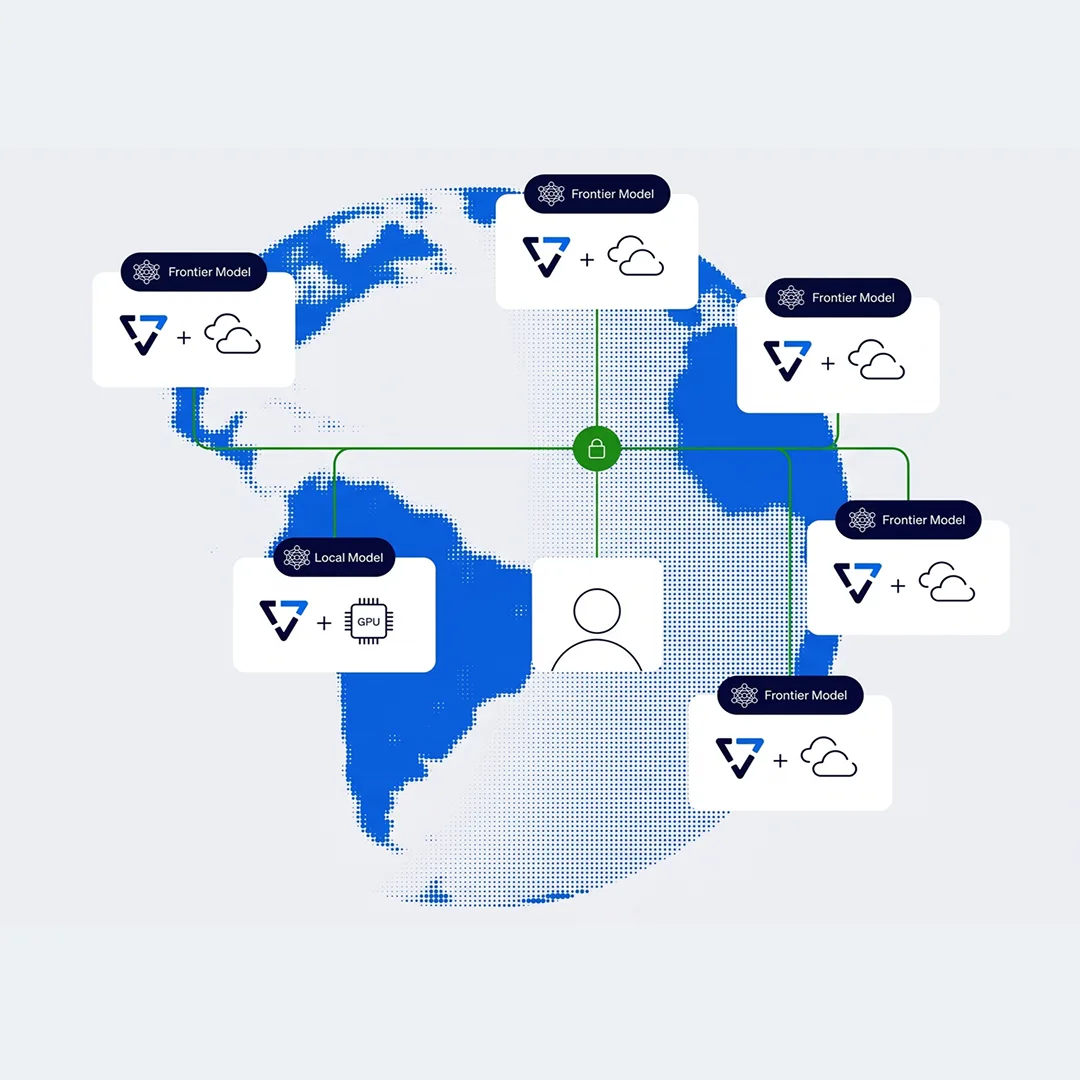
ネットワーク接続環境でも、完全に隔離された環境でも
ネットワークに接続された環境、プライベート環境、データ主権に対応した環境、外部ネットワークから完全に隔離された環境まで、コンフィデンシャルAIを導入できます。機密データを保持すべき場所がどこであっても、「復号する前に、安全性を検証する」という共通の信頼モデルと、同じセキュリティ保護を維持します。
設計段階から監査に対応
実行環境の検証(アテステーション)、暗号鍵の提供、ポリシーに基づく判断、ワークロードの動作履歴を、改ざんできない監査証跡として保持します。保護対象のデータやモデルを開示することなく、セキュリティやコンプライアンスへの対応状況を確認できます。
製品特徴
機密性の高いAIファクトリーを構築する
エンタープライズ向け機密データに高度なAIを活用
企業のセキュリティ管理下で、規制対象のデータに独自の基盤モデルやファインチューニング済みのAIを活用できます。保護対象のデータセットを外部でホストされるモデルサービスに送ることなく、機密性が求められる業務に高度なAIを導入します。
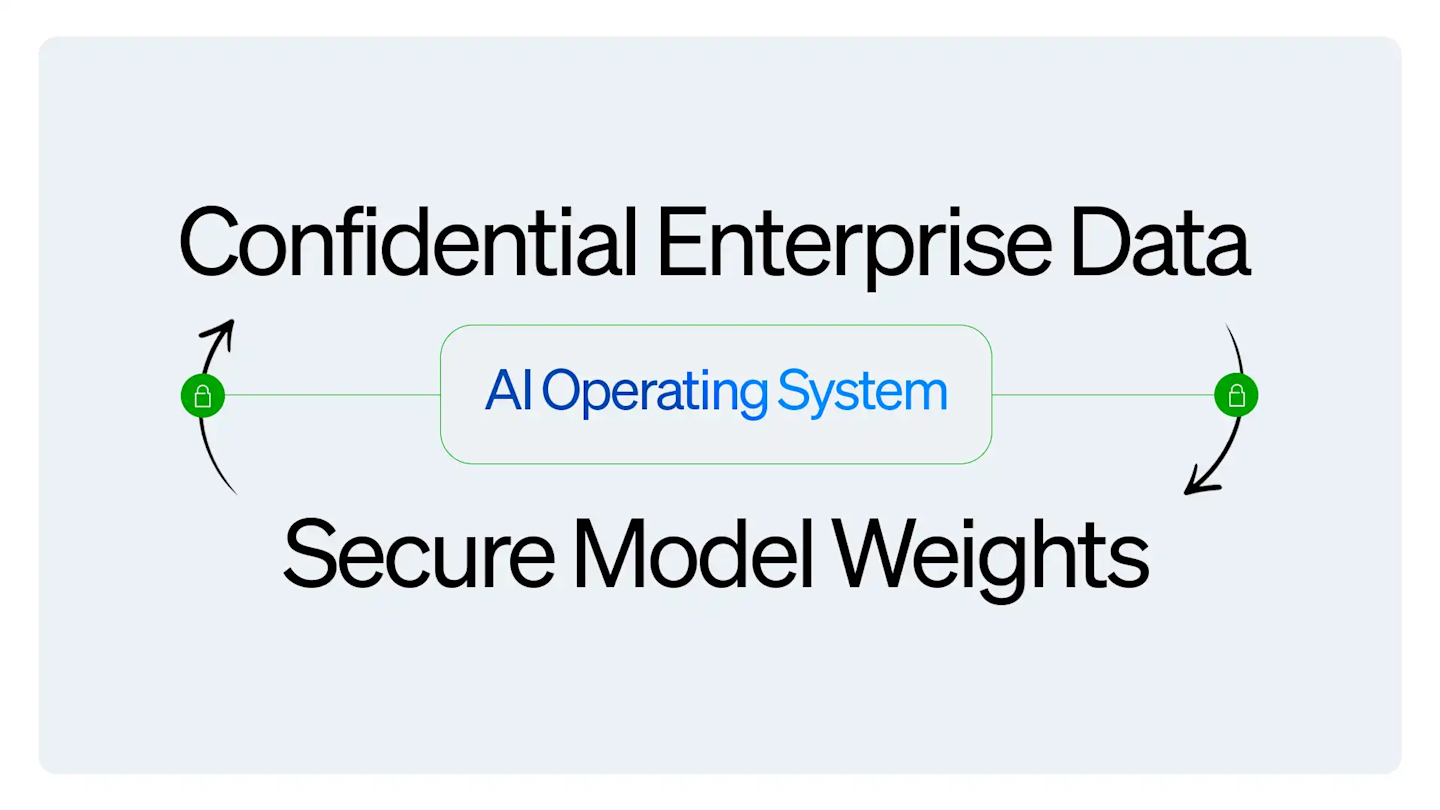
Model Builders: Protect Proprietary Model IP
モデルの重みを公開しない独自のAIモデルを、機密性が求められる企業の業務に導入できます。モデル資産を保護し、提供者の管理下に置いたまま、お客様は自社に求められるセキュリティ上の制約を守りながら、高度なモデルを活用することが可能です。
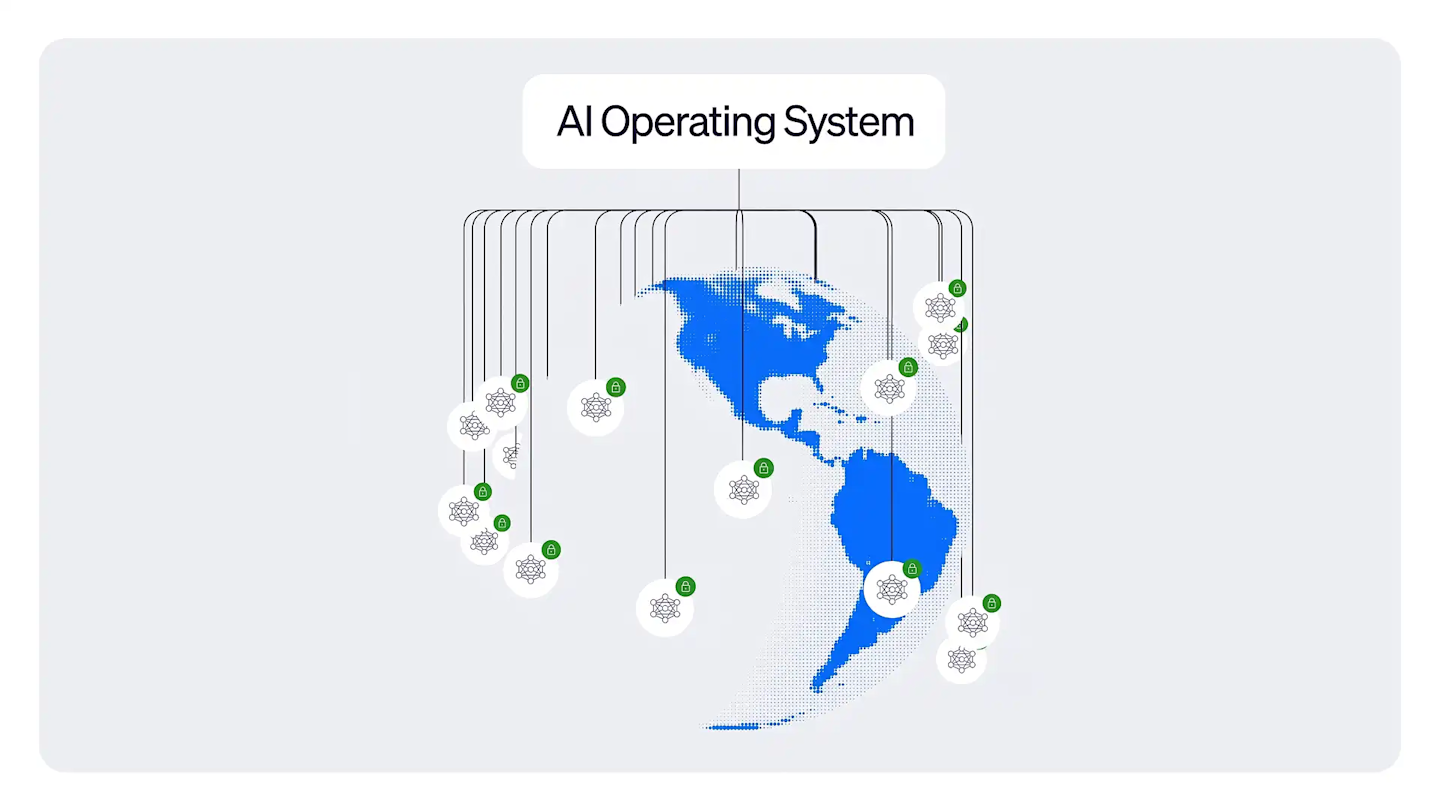
AIクラウド・ソブリンクラウド向け:運用担当者によるアクセスからデータとモデルを保護
独自モデルと規制対象の企業データを、どちらの中身にもアクセスすることなくホストできます。顧客は、求められるセキュリティとデータ主権の境界を保ったまま、機密性の高い AI ワークロードを GPU インフラ上で実行できます。
OEM Partners: Deliver Confidential AI Infrastructure
機密コンピューティング、GPU による AI 処理、VAST のデータサービスを統合済みのターンキーインフラとして提供します。企業は、データとモデルの所有者が求めるセキュリティ要件を満たすよう設計された、保護された AI 環境を導入できます。
機密 AI ファクトリを構築する
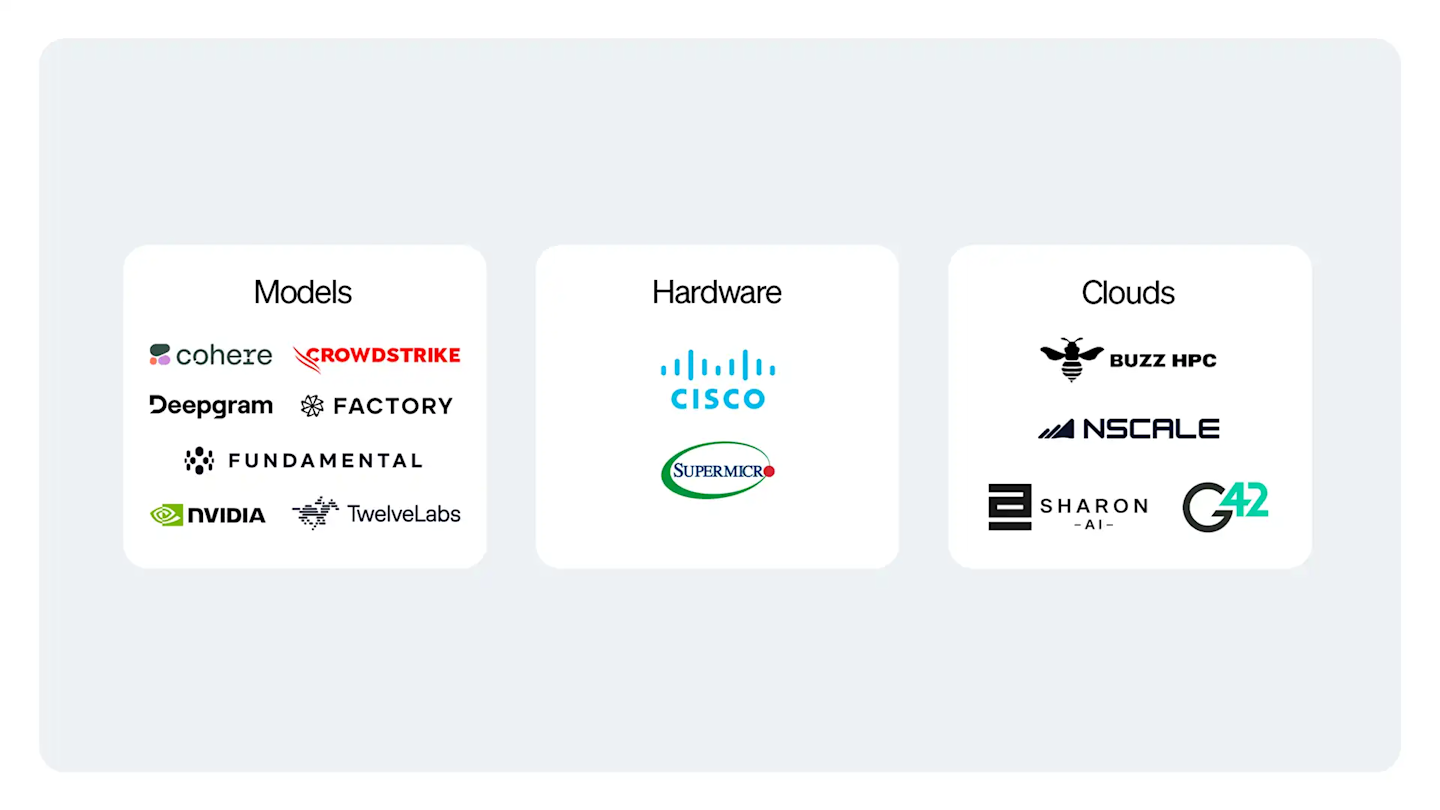
VAST DataEnclave を使えば、企業、モデルビルダー、AI クラウド事業者、インフラパートナーは機密 AI ファクトリを構築できます。そこでは、データ所有者もモデル所有者も管理権を手放すことなく、最先端の AI を世界で最も機密性の高いデータに対して動かせます。
製品機能
機密 AI を支えるアーキテクチャ
VAST DataEnclave は、セキュアな実行環境、暗号学的なアテステーション、顧客自身による鍵管理、監査可能なガバナンスを組み合わせて、データの処理中も AI ワークロードを保護します。
機密状態で実行
アテステーションと信頼性
鍵管理と導入形態
セキュアランタイム
VAST DataEnclave のセキュアなコンテナランタイムは、VAST DataEngine の機能として提供されます。コンテナ化された AI ワークロードをハードウェアで隔離しつつ、使い慣れたアプリケーションのパッケージングとデプロイの方法はそのまま使えます。
CoCo 互換
VAST DataEnclave のセキュアランタイムは、Kata Containers などのランタイムを含む CNCF Confidential Containers(CoCo)のエコシステムと互換性があります。これにより、機密コンテナを実行するためのオープンな基盤を提供します。
ハードウェア隔離
機密実行により、機密データとモデル資産を特権を持つインフラ管理者からも保護します。ハードウェアで隔離された環境をつくり、機密性の高い企業データを独自の AI モデルで処理できるようにします。
AI の高速処理
Confidential Computing モードで動作する CPU と GPU にまたがって AI を実行できます。高速処理のあいだも、ハードウェアによる保護が機密データとモデル資産を基盤のインフラから守ります。
企業向け機密 AI の未来を探る
ソリューション概要
VAST DataEnclave 機密 AI ソリューションブリーフ
VAST DataEnclave によって、規制対象の企業データや機密性の高い企業データでも、高度な AI を安全に運用できる仕組みをご紹介します。
Analyst Paper
規制対象の企業データに最先端モデルを
VAST DataEnclave が、ハードウェア隔離実行、暗号学的なアテステーション、保護された資産の独立した管理によって、独自の AI モデルを機密性の高い企業データのもとへ届ける仕組みをご紹介します。
ホワイトペーパー
VAST DataEnclave のアーキテクチャと信頼モデル
この技術ホワイトペーパーでは、ハードウェア隔離実行、暗号学的なアテステーション、鍵管理、GPU による機密処理の高速化、監査性など、VAST DataEnclave のアーキテクチャを解説しています。Verify Before Decrypt によって、処理中の機密データと独自の AI モデルがどのように保護されるかをご紹介します。
よくある質問
VAST DataEnclave をもっと知る
FAQまとめを読む機密 AI とは、機密コンピューティングを AI ワークロードに適用し、処理中の機密データとモデル資産を保護するものです。VAST DataEnclave は、ハードウェア隔離実行、暗号学的なアテステーション、顧客自身による鍵管理を組み合わせています。これにより、保護された資産には、検証済みの機密実行環境の中でしかアクセスできません。
VAST DataEnclave は、ハードウェアで隔離された機密実行環境の中で AI ワークロードを実行します。この環境では、基盤のインフラやその管理者が、保護されたワークロードのメモリの中身を見ることはできません。機密データやモデルへのアクセスに必要な鍵やシークレットは、暗号学的なアテステーションによって環境が検証されてから渡されます。
VAST DataEnclave は、保護されたデータやモデルにアクセスできるようにする前に、ハードウェア、ソフトウェア環境、ワークロードの構成が承認済みのセキュリティ要件を満たしているかを暗号学的に検証します。検証に失敗した場合、必要な鍵とシークレットは渡されません。そのため、信頼できない環境で保護された資産が復号されることはありません。
保護された資産の鍵は、その資産の所有者が管理します。企業データは顧客が管理する鍵で保護したまま、独自モデルの重みはモデル提供者の管理下に置いておけます。VAST DataEnclave は、AWS KMS、Google Cloud KMS、Microsoft Azure Key Vault、HashiCorp Vault、Thales、Fortanix などの既存の鍵管理基盤と連携します。VAST が鍵を保有する必要はありません。
はい。VAST DataEnclave は、中立で検証済みの環境をつくります。その中で、独自モデルと機密性の高い企業データの両方を保護したまま、モデルをデータに対して動かせます。企業はデータの管理権を手放すことなく高度な独自モデルを使えます。モデル提供者も、モデルの知的財産を露出させることなく、そうした顧客に安全にサービスを提供できます。
はい。VAST DataEnclave は、接続環境と完全なエアギャップ環境のどちらにも導入できるよう設計されています。接続環境では、オープンな機密コンピューティング技術を基盤とした、VAST が管理するアテステーションを使います。完全なエアギャップ環境では、外部ネットワークへの接続を必要とせずに、オンプレミスでのアテステーションと鍵の受け渡しを行えます。
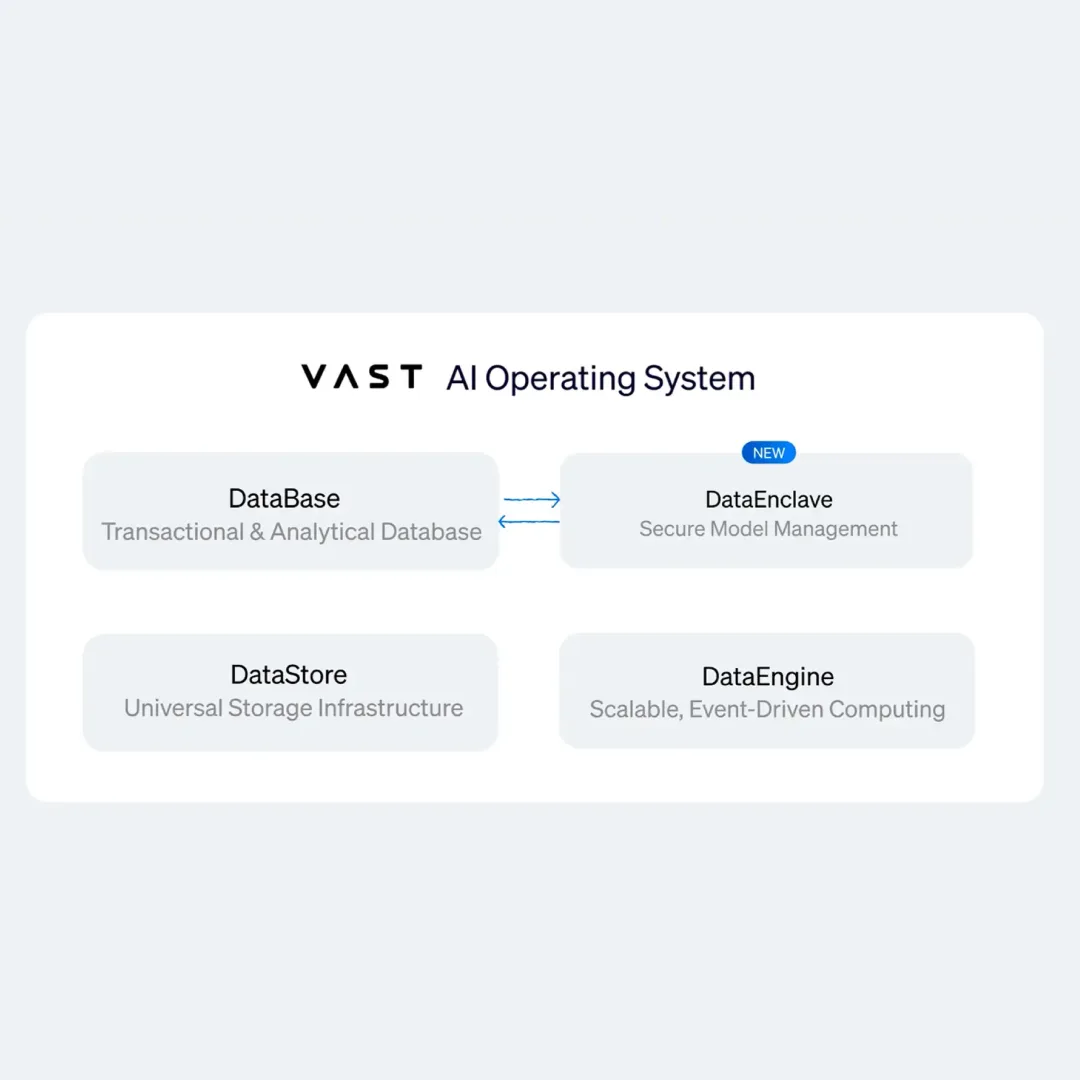
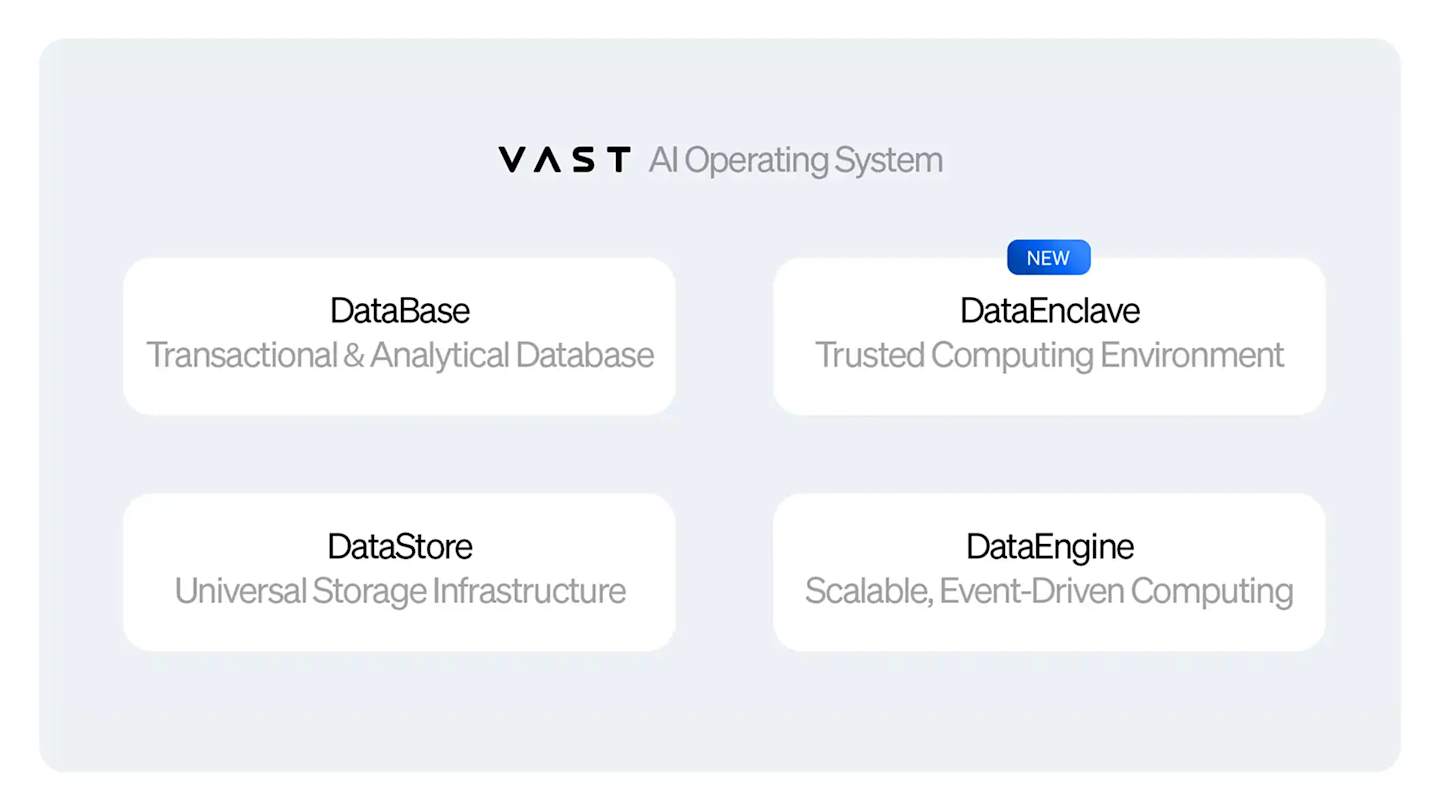
いいえ。VAST DataEnclave は、VAST DataEngine の機密 AI 機能です。セキュアなコンテナ実行環境と暗号学的なアテステーションを、顧客自身やサードパーティの鍵管理基盤と組み合わせています。新たなエンジンやインフラのレイヤを追加することなく、VAST AI Operating System に、機密性の高い AI ワークロード向けの機密実行を加えるものです。
VAST DataEnclave は、アテステーションのイベント、鍵の解放、ポリシーの判断、ワークロードのライフサイクルの動きを、改ざんできず照会も可能な監査証跡として記録します。セキュリティチームやコンプライアンスチームは、何が、どこで、どの承認済みポリシーのもとで実行されたかを確認できます。その際、機密実行環境の中で保護されている機密データや独自モデルを露出させることはありません。